


Wi-Fi zones en Guinée : ce que le réseau peut voir de votre activité et comment réduire les risques
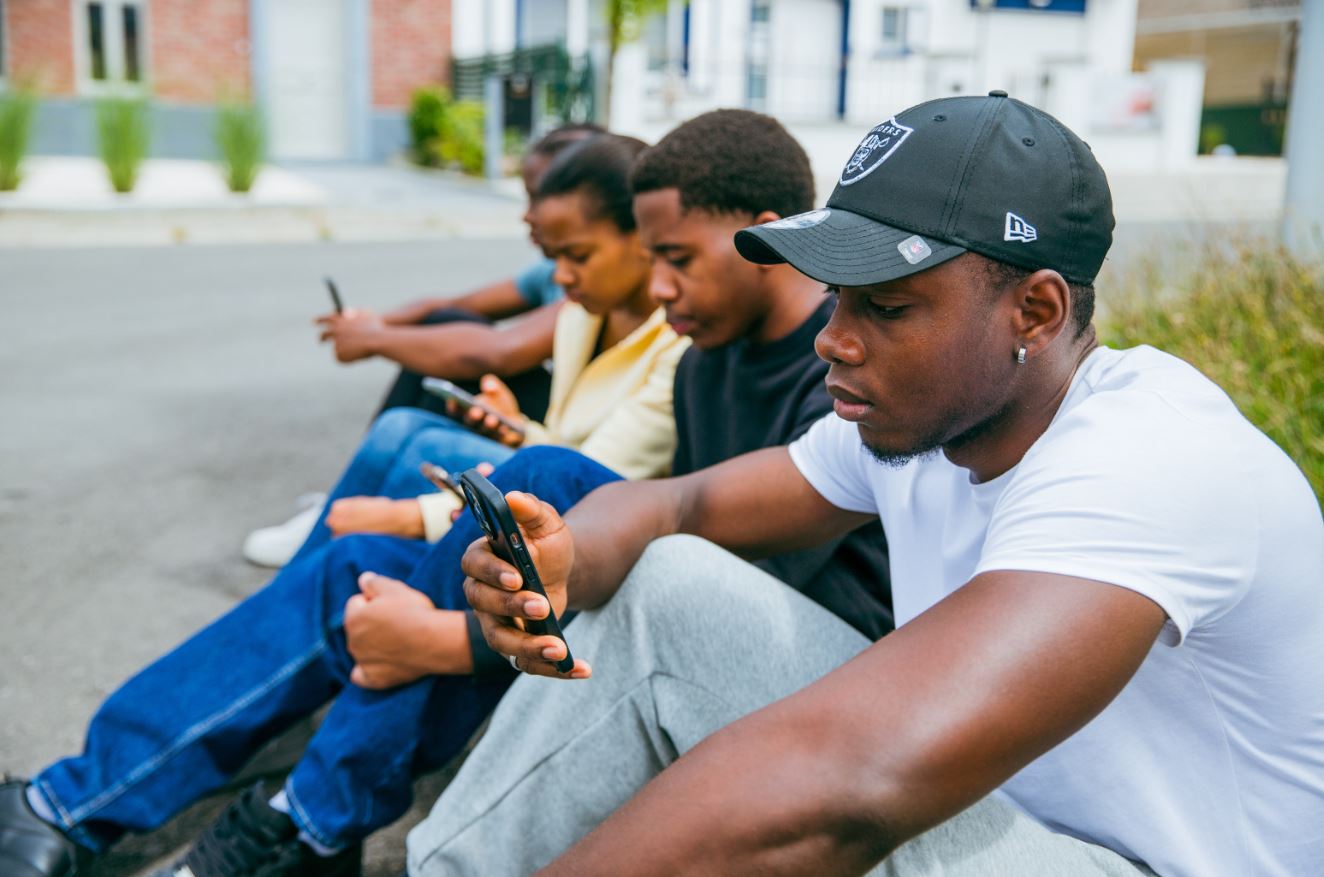

Dans un quartier, une gare ou à proximité d’un campus, une Wi-Fi zone peut permettre de se connecter à moindre coût sans puiser dans son forfait mobile. Mais lorsqu’un même réseau est utilisé par de nombreuses personnes, une question mérite d’être posée : que peut réellement savoir le réseau sur l’activité de ceux qui s’y connectent ?

La réponse est moins alarmante qu’on pourrait le croire, mais elle appelle quelques précautions. Se connecter à un réseau partagé ne signifie pas que tous ses messages et mots de passe deviennent automatiquement visibles. La sécurité dépend notamment du chiffrement des sites et applications utilisés, de la configuration du réseau et du comportement de l’utilisateur.
Ce qu’un réseau Wi-Fi peut voir… et ce qu’il ne voit pas forcément
Lorsqu’un téléphone rejoint une Wi-Fi zone, son trafic passe par l’infrastructure qui lui fournit l’accès à Internet. Certaines informations techniques liées à la connexion peuvent donc être observables. Cela ne donne toutefois pas automatiquement accès au contenu de chaque échange.
HTTPS joue ici un rôle essentiel. Lorsqu’un site utilise correctement ce protocole, les informations échangées entre le navigateur et le site sont chiffrées. Un tiers présent sur le réseau ne peut donc pas simplement lire un mot de passe ou le contenu d’un formulaire en observant le trafic.
Il faut également distinguer la confidentialité de la connexion de la fiabilité du service consulté. Un site frauduleux peut lui-même utiliser HTTPS. Le cadenas du navigateur indique alors que la communication avec ce site est chiffrée, pas que la personne ou l’entreprise derrière celui-ci est digne de confiance.
Le risque peut commencer avant même d’ouvrir un site
Imaginons un utilisateur qui trouve deux réseaux portant des noms presque identiques près d’une Wi-Fi zone. L’un appartient réellement à l’exploitant ; l’autre a été créé par un tiers dans l’espoir d’attirer des connexions. Se fier uniquement au nom affiché sur son téléphone peut alors être une mauvaise idée.
Avant de rejoindre un réseau, mieux vaut vérifier son nom exact auprès de l’exploitant. Il est également prudent de désactiver la connexion automatique aux réseaux publics ou inconnus : un téléphone configuré pour rejoindre spontanément un ancien point d’accès peut se connecter sans que son propriétaire y prête attention.
Plusieurs protections peuvent ensuite se compléter. HTTPS chiffre les échanges avec les sites compatibles, tandis qu’un VPN fait transiter la connexion à travers un tunnel chiffré jusqu’au serveur du fournisseur. Pour comprendre plus précisément ce mécanisme et ses usages, il est possible de trouver plus d’informations sur la page d’ExpressVPN. Un VPN ne rend cependant pas un faux site fiable et n’empêche pas un utilisateur de communiquer volontairement son mot de passe à un escroc.
HTTPS, VPN, double authentification : des protections différentes
Il n’existe pas de bouton unique capable de supprimer tous les risques. Le réflexe le plus utile consiste plutôt à comprendre à quoi sert chaque protection.
|
Protection |
Ce qu’elle apporte |
Sa principale limite |
|---|---|---|
|
HTTPS |
Chiffre les échanges entre le navigateur et le site |
Ne garantit pas qu’un site est honnête |
|
VPN |
Chiffre le trafic entre l’appareil et le serveur VPN |
Ne protège pas contre le phishing ou une arnaque |
|
Double authentification |
Ajoute une protection si un mot de passe est compromis |
Ne sécurise pas le réseau utilisé |
|
Mises à jour |
Corrigent des vulnérabilités connues de l’appareil et des applications |
N’empêchent pas l’utilisateur de tomber dans un piège |
Cette distinction prend une importance particulière en Guinée, où les Wi-Fi zones répondent à une demande d’accès à Internet à moindre coût. Le sujet ne se limite d’ailleurs pas à la sécurité : le débat sur l’encadrement des Wi-Fi zones en Guinée concerne aussi leur réglementation, leur modèle économique et la place qu’elles occupent pour les usagers.
Cinq réflexes avant une opération sensible
Consulter les réseaux sociaux et effectuer une opération sur un compte sensible n’engagent pas les mêmes conséquences. Avant un paiement, l’accès à une messagerie importante ou la modification d’un mot de passe, quelques vérifications prennent moins d’une minute.
- Confirmer le nom exact du réseau avant de s’y connecter.
- Vérifier l’adresse du site plutôt que de se fier uniquement à son apparence.
- Éviter de poursuivre si le navigateur affiche une alerte concernant le certificat ou la sécurité de la connexion.
- Activer la double authentification sur les comptes qui le permettent.
- En cas de doute sur le réseau, reporter l’opération sensible ou utiliser sa connexion mobile.
Les mises à jour du téléphone et des applications sont tout aussi importantes. Elles corrigent régulièrement des vulnérabilités connues et ne devraient pas être repoussées indéfiniment.
La sécurité des connexions devient un enjeu de confiance numérique
La question dépasse les seules Wi-Fi zones. En juin 2026, l’Agence nationale de la sécurité des systèmes d’information (ANSSI) a lancé une campagne nationale de sensibilisation à la cybersécurité. Parmi les thèmes abordés auprès des étudiants figuraient notamment le phishing, la protection des comptes, les cyberarnaques, l’identité numérique et la protection des données personnelles.
De son côté, l’ARPT indiquait encore en septembre 2026 avoir constaté la réapparition de certaines installations Wi-Fi zones irrégulières après des opérations de démantèlement. L’autorité demandait parallèlement aux fournisseurs d’accès à Internet de développer des offres adaptées afin d’élargir l’accès dans un cadre légal et sécurisé.
Se protéger sans renoncer aux Wi-Fi zones
Utiliser un réseau partagé ne doit donc conduire ni à la panique ni à une confiance aveugle. Les Wi-Fi zones répondent à un besoin concret d’accès à Internet ; l’enjeu consiste plutôt à adopter des habitudes proportionnées aux usages.
Vérifier le réseau, maintenir son téléphone à jour, comprendre ce que protège HTTPS, renforcer l’accès à ses comptes et réserver une connexion de confiance aux opérations les plus sensibles constituent déjà une base solide. La sécurité numérique repose rarement sur un seul outil : elle dépend surtout de plusieurs protections qui se complètent et de quelques secondes de vigilance au bon moment.